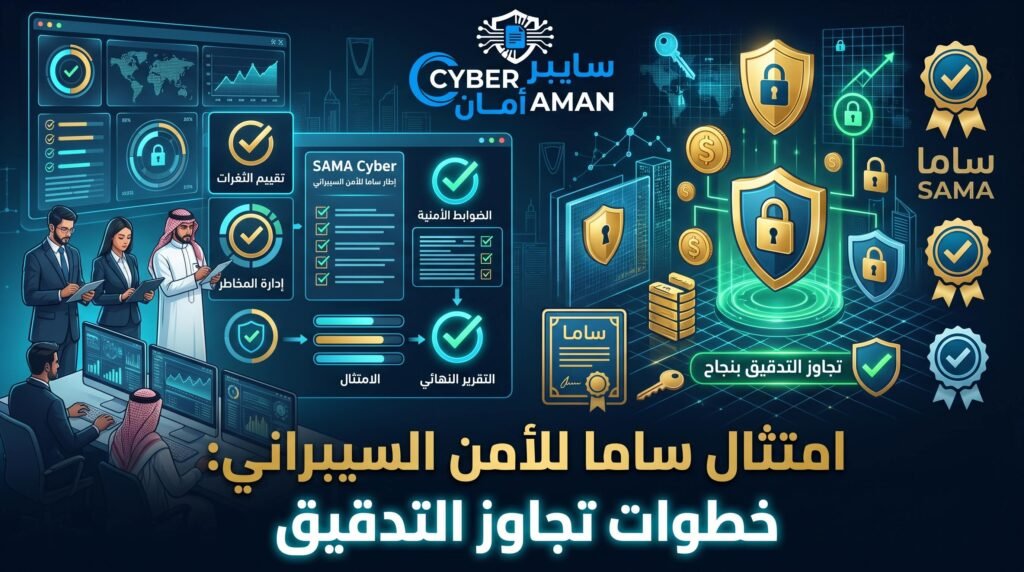
مدير الامتثال في شركة تمويل بالرياض يتلقى إشعاراً: «سيبدأ تقييم نضج الأمن السيبراني بعد ستة أسابيع». يفتح الدرج فيجد سياسات عمرها أربع سنوات ولا أدلة حديثة. هذه اللحظة تتكرر في القطاع المالي أكثر مما يُعلَن، والفرق بين من ينجح ومن يتعثر ليس الميزانية، بل الخطة. وهذا المقال هو خطتك لـامتثال ساما.
ما هو إطار ساما للأمن السيبراني ومن يخضع له؟
أصدر البنك المركزي السعودي (ساما) إطار الأمن السيبراني (SAMA CSF) لرفع مستوى الحماية في القطاع المالي. ويسري على الجهات الخاضعة لإشرافه: البنوك، وشركات التأمين وإعادة التأمين، وشركات التمويل، وشركات المعلومات الائتمانية، والبنية التحتية للأسواق المالية، وشركات التقنية المالية المرخّصة وفق نطاق ترخيصها.
يتكوّن الإطار من أربعة مجالات: القيادة والحوكمة، وإدارة المخاطر والامتثال، والعمليات والتقنية، والأطراف الخارجية. ويقيس نضج الجهة على سلّم من 0 إلى 5، حيث يُتوقع غالباً الوصول إلى المستوى الثالث («معرَّف») فأعلى.
خطوات تحقيق امتثال ساما بنجاح
- افهم نطاق ترخيصك: المتطلبات تختلف باختلاف نوع النشاط، فحدّد ما ينطبق عليك أولاً.
- أجرِ تقييم فجوات شاملاً: قارن كل مجال فرعي بوضعك الحالي، وحدد المستوى الحالي والمستهدف.
- أنشئ خطة معالجة بمسؤوليات وتواريخ: الخطة التي لا تحمل أسماء وتواريخ هي أمنية وليست خطة.
- حدّث السياسات والإجراءات: يجب أن تعكس واقعك وتُعتمد من الإدارة العليا.
- طبّق الضوابط التقنية: إدارة الصلاحيات المميزة، ومراقبة الأحداث، وحماية الشبكات، والتشفير.
- اجمع الأدلة أولاً بأول: لا تنتظر أسبوع التدقيق، فالدليل الذي لم يُحفَظ وقت حدوثه صعب الإثبات لاحقاً.
- اختبر نفسك: تدقيق داخلي وتمرين محاكاة قبل المراجعة الحقيقية.
“إقرا أيضا عن:
حوكمة البيانات وسياسات سدايا: دليل الامتثال في السعودية“
مثال سعودي: شركة تأمين تتجاوز التدقيق
شركة تأمين متوسطة في جدة قررت أن تتعامل مع امتثال ساما كبرنامج مستمر لا كحدث سنوي. بدأت بتعيين مالك لكل مجال، وجمعت الأدلة شهرياً في مستودع موحد، وأجرت اختبار استجابة لحادث تسرب بيانات مرتين في السنة. وعندما وصل المقيِّم، كانت الأدلة جاهزة والفريق يعرف أدواره، فانتهى التقييم بملاحظات بسيطة بدل فجوات جوهرية.
الأدلة التي يطلبها المقيّمون غالباً
- سياسات معتمدة ومحدَّثة، ومحاضر موافقة الإدارة العليا.
- سجل المخاطر السيبرانية وخطط المعالجة.
- تقارير فحص الثغرات واختبارات الاختراق ومتابعة إغلاقها.
- سجلات المراجعة الدورية للصلاحيات، خصوصاً المميزة.
- تقييمات الموردين وعقودهم الأمنية.
- خطط الاستجابة للحوادث ونتائج اختبارها.
تحديات خاصة بشركات التقنية المالية
شركات التقنية المالية تنمو بسرعة وتعمل غالباً على السحابة وتعتمد على موردين كثر. لذلك يجب أن تُدخل الامتثال في تصميم المنتج منذ البداية: مراجعة أمنية قبل كل إطلاق، وإدارة دقيقة لمفاتيح التشفير، وعقود واضحة مع مزودي الخدمة. إصلاح الأمن بعد الإطلاق أغلى وأبطأ بكثير.
أخطاء تُفشل الاستعداد للتدقيق
- الانتظار حتى قرب موعد التقييم لبدء الاستعداد.
- الاعتماد على شخص واحد يعرف كل شيء.
- التركيز على الأدوات على حساب الحوكمة والإجراءات.
- إهمال أمن الأطراف الخارجية رغم أنه مجال كامل في الإطار.
جدول زمني مقترح لتحقيق امتثال ساما خلال ستة أشهر
- الشهر الأول: تحديد النطاق وتقييم الفجوات وتشكيل فريق العمل، وهي بداية أي مشروع جاد نحو امتثال ساما.
- الشهران الثاني والثالث: تحديث السياسات والإجراءات وإعداد خطة المعالجة.
- الشهران الرابع والخامس: تنفيذ الضوابط التقنية وجمع الأدلة وتدريب الموظفين.
- الشهر السادس: تدقيق داخلي وتمرين محاكاة ومعالجة الملاحظات الأخيرة.
“إقرا أيضا عن:
الفرق بين إطار ساما ومتطلبات NCA: أيهما تلتزم به؟“
أسئلة شائعة عن امتثال ساما
كم تستغرق رحلة امتثال ساما؟
تعتمد المدة على نضج الجهة الحالي وحجمها. قد تحتاج جهة منظمة إلى بضعة أشهر، بينما تحتاج جهة تبدأ من الصفر إلى مدة أطول. المهم أن تبدأ بتقييم الفجوات قبل أن تقدّر الوقت والتكلفة.
هل يمكن الاعتماد على استشاري خارجي؟
نعم، وهذا شائع. الاستشاري يختصر الطريق بخبرته في الأدلة والتقييمات، لكن يبقى التطبيق مسؤولية فريقك الداخلي. أفضل نموذج هو أن يبني الاستشاري الهيكل ويدرّب فريقك على الاستمرار بعده.
ما الفرق بين مستوى النضج والتطبيق؟
التطبيق يعني أن الضابط موجود. أما النضج فيعني أنه موثق ومعتمد ومُقاس ويتحسن باستمرار. وكثير من الجهات تقع هنا: ضوابط مطبقة لكن غير موثقة، فلا يُحسب لها مستوى النضج المطلوب في امتثال ساما.
كيف تبني ثقافة تدعم امتثال ساما يومياً؟
الجهات التي تحقق امتثال ساما باستمرار لا تعتمد على فريق الأمن وحده. فهي تجعل الأمن جزءاً من لغة العمل: مدير المنتج يسأل عن المخاطر قبل الإطلاق، ومدير الموارد البشرية يضمن إغلاق صلاحيات المغادرين في اليوم نفسه، ومدير المشتريات لا يوقّع عقد مورد دون مراجعة أمنية. بهذه العادات الصغيرة يصبح امتثال ساما نتيجة طبيعية لا مشروعاً استثنائياً.
ومن الأدوات المفيدة اجتماع شهري قصير بين الأمن والامتثال والمخاطر والتقنية، يراجع ثلاثة أمور فقط: الفجوات المفتوحة، والحوادث الأخيرة، والتغييرات القادمة. اجتماع مدته ثلاثون دقيقة كل شهر يوفر عليك أسابيع من الجهد قبل أي تقييم، ويُبقي امتثال ساما حاضراً في تفكير الإدارة التنفيذية.
وأخيراً، لا تتردد في قياس العائد. كل حادث تم منعه، وكل ملاحظة أُغلقت قبل التدقيق، وكل ساعة وُفّرت بفضل الأدلة المنظمة، هي حجة قوية لإقناع الإدارة بمواصلة الاستثمار في امتثال ساما وتحسينه عاماً بعد عام.
الخلاصة
امتثال ساما رحلة مستمرة تبدأ بفهم النطاق، وتمرّ بتقييم الفجوات وخطة المعالجة، وتنتهي بأدلة منظمة وفريق يعرف دوره. والجهة التي تتعامل معه كبرنامج دائم تمرّ بتقييماتها بهدوء وثقة.
تريد خطة جاهزة لتقييم ساما أو مراجعة مستقلة لوضعك الحالي؟ فريق سايبر أمان يدعمك في كل مرحلة، من تحليل الفجوات حتى الاستعداد النهائي. تواصل معنا الآن واحصل على استشارة مخصصة.