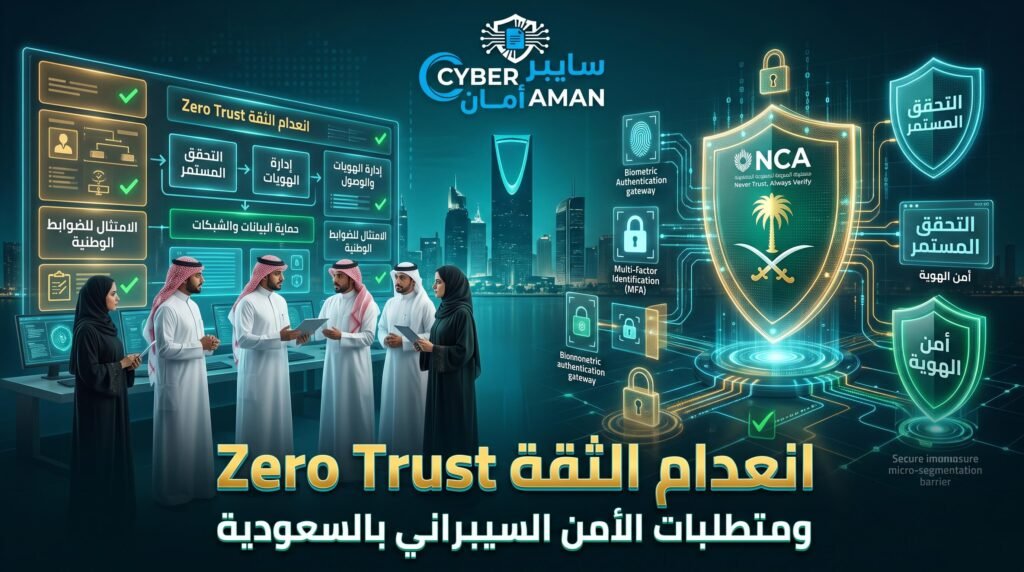
كان الأمن قديماً يشبه قلعة بسور عالٍ: من يدخل من البوابة يتجول كما يشاء. لكن موظفك اليوم يعمل من المنزل في الطائف، ويفتح تطبيقاً سحابياً من هاتفه، ويشارك ملفاً مع مورد في الدمام. أين السور الآن؟ ولهذا ظهر انعدام الثقة (Zero Trust): فلسفة تقول «لا تثق بأحد افتراضياً، وتحقق دائماً».
ما هو نموذج انعدام الثقة؟
انعدام الثقة نموذج أمني يقوم على ثلاثة مبادئ: التحقق الصريح من هوية كل مستخدم وجهاز عند كل طلب وصول، ومنح الحد الأدنى من الصلاحيات، وافتراض أن الاختراق قد وقع أو سيقع، فيُصمَّم النظام ليحد من انتشار الضرر. وهو ليس منتجاً يُشترى بل نهج يُبنى عبر هوية قوية، وحماية للأجهزة، وتقسيم للشبكات، ومراقبة مستمرة.
ركائز انعدام الثقة في الواقع العملي
- الهوية: مصادقة متعددة العوامل وإدارة دقيقة للصلاحيات.
- الأجهزة: لا يُسمح بالوصول إلا من جهاز مسجَّل ومحدَّث وسليم.
- الشبكة: تقسيم دقيق يمنع المهاجم من التنقل بين الأنظمة.
- التطبيقات والبيانات: وصول بحسب الحاجة وتشفير وتصنيف.
- المراقبة: تحليل سلوك المستخدمين والأنظمة واكتشاف الشذوذ فوراً.
هل تفرض الهيئة الوطنية للأمن السيبراني انعدام الثقة؟
لنكن دقيقين: ضوابط الهيئة وإطار ساما لا يفرضان نموذج انعدام الثقة بالاسم. لكن مبادئه تلتقي مع متطلبات كثيرة فيهما: إدارة الهويات والصلاحيات، والمصادقة متعددة العوامل، وتقسيم الشبكات، وحماية الأجهزة، ومراقبة الأحداث، وإدارة الأطراف الخارجية. بمعنى آخر، كلما اقتربت من انعدام الثقة اقتربت من تحقيق هذه الضوابط بأدلة أقوى وبنية أكثر اتساقاً.
“إقرا أيضا عن:
إدارة الوصول المتميز PAM ودوره في امتثال ساما وNCA“
ربط مبادئ انعدام الثقة بمتطلبات الامتثال السعودية
- التحقق الصريح ← متطلبات المصادقة وإدارة الهويات.
- الحد الأدنى من الصلاحيات ← مبادئ الحاجة للمعرفة وفصل المهام ومراجعة الصلاحيات.
- التقسيم الدقيق للشبكة ← متطلبات حماية الشبكات وعزل الأنظمة الحساسة.
- المراقبة المستمرة ← متطلبات سجلات الأحداث والاكتشاف والاستجابة.
- أمن الأطراف الخارجية ← وصول مقيَّد ومؤقت للموردين.
مثال سعودي: شركة طاقة تدعم العمل المختلط
شركة خدمات طاقة في المنطقة الشرقية لديها مهندسون ميدانيون يعملون من مواقع متفرقة، ومقاولون يحتاجون وصولاً مؤقتاً لأنظمة محددة. اعتمدت الشركة انعدام الثقة تدريجياً: أولاً مصادقة متعددة العوامل لكل المستخدمين، ثم اشتراط أجهزة موثوقة، ثم وصول مؤقت للمقاولين لتطبيقات محددة بدل الدخول لكامل الشبكة. بعد سنة، لم تعد الحوادث تنتقل بين الأنظمة، وصارت التقارير الأمنية للإدارة أوضح بكثير.
خارطة طريق مبسطة لتطبيق انعدام الثقة
- حدّد أصولك الحرجة: ما البيانات والأنظمة التي لا تحتمل الاختراق؟
- ارسم تدفقات الوصول: من يصل إلى ماذا ومن أين؟
- قوِّ الهوية أولاً: المصادقة متعددة العوامل والحسابات المميزة.
- أمّن الأجهزة: حماية النقاط الطرفية وسياسات للأجهزة الشخصية.
- قسّم الشبكة: عزل الأنظمة الحرجة عن بقية الشبكة.
- راقب وحسّن: سجلات مركزية وتنبيهات وتحسين دوري.
أخطاء شائعة
- التعامل مع انعدام الثقة كمنتج واحد يحل كل شيء.
- محاولة تطبيقه دفعة واحدة، بدل البدء بالأصول الأهم.
- تجاهل تجربة المستخدم، فيلجأ الموظفون إلى طرق التفاف.
- إهمال الأنظمة القديمة التي لا تدعم المصادقة الحديثة.
ما الفرق بين Zero Trust والشبكة الافتراضية الخاصة (VPN)؟
تمنح الشبكة الافتراضية الخاصة المستخدم نفقاً إلى الشبكة الداخلية، فإذا دخل صار قادراً غالباً على الوصول إلى أنظمة كثيرة. أما Zero Trust فيمنحه الوصول إلى التطبيق المحدد الذي يحتاجه فقط، بعد التحقق من هويته وسلامة جهازه وسياق الطلب. الأولى تبني جسراً واسعاً، والثانية تفتح باباً واحداً لغرض واحد. ولهذا يرى كثير من الخبراء أن النموذج الجديد أنسب لعصر العمل عن بعد والخدمات السحابية.
“إقرا أيضا عن:
عقوبات حماية البيانات الشخصية في السعودية وكيف تتجنبها“
تحديات تواجه الشركات عند التطبيق
- الأنظمة القديمة: بعضها لا يدعم المصادقة الحديثة، فيحتاج إلى حلول وسيطة أو إلى تعويض بضوابط أخرى.
- الثقافة: الموظف الذي اعتاد الدخول الحر قد يرى التحقق المتكرر عبئاً، فاشرح له الهدف.
- الكلفة والوقت: المشروع رحلة تمتد أشهراً أو سنوات، فقسّمه إلى مراحل واضحة بنتائج ملموسة.
- تعدد الأدوات: دمج الهوية والأجهزة والشبكة يتطلب تخطيطاً وليس شراء أدوات منفصلة.
أسئلة شائعة
هل يناسب هذا النموذج الشركات المتوسطة؟
نعم، ويمكن البدء ببنود صغيرة مثل المصادقة متعددة العوامل وتقييد وصول الموردين، وهي خطوات لا تحتاج ميزانية ضخمة وتحقق أثراً مباشراً.
هل يُحتسب في الامتثال؟
لا يُطلب بالاسم، لكن تطبيق مبادئه يمنحك أدلة قوية على التزامك بمتطلبات الصلاحيات والمصادقة والتقسيم والمراقبة، وهي من أكثر ما يسأل عنه المدققون.
من أين أبدأ هذا الأسبوع؟
فعّل المصادقة متعددة العوامل على كل الحسابات المميزة والبريد الإلكتروني والوصول عن بعد، ثم اجرِ جرداً بالتطبيقات الأهم وبمن يصل إليها. هاتان الخطوتان وحدهما تغيّران وضعك الأمني بصورة ملحوظة.
ومن النصائح الذهبية أن تقيس أثر انعدام الثقة بمؤشرات ملموسة: انخفاض عدد الحسابات المخترقة، وتقلص زمن اكتشاف الحوادث، وتراجع عدد التطبيقات المتاحة لمن لا يحتاجها. وعندما تعرض هذه الأرقام على الإدارة، يصبح الدعم للمرحلة التالية أسهل بكثير، وتتحول المبادرة من مشروع تقني إلى قصة نجاح مؤسسية تُروى بالأرقام.
الخلاصة
لا يفرض أي إطار سعودي انعدام الثقة بنص صريح، لكنه الطريق الأقصر لتحقيق روح متطلبات الهيئة الوطنية وساما معاً: هوية قوية، وصلاحيات محدودة، وشبكة مقسّمة، ومراقبة لا تنام. ابدأ بالهوية والأصول الحرجة، ثم توسّع بخطوات مدروسة.
تحتاج إلى خارطة طريق لتطبيق انعدام الثقة بما يناسب حجم مؤسستك ومتطلباتها التنظيمية؟ خبراء سايبر أمان يساعدونك من التصميم حتى التنفيذ. تواصل معنا الآن لتبدأ بخطة واضحة.