سلسلة متاجر إلكترونية في الخبر أرسلت عروضاً تسويقية لآلاف العملاء دون موافقتهم الصريحة. لم يتوقع المدير أن رسالة واحدة قد تتحول إلى ملف أمام لجنة رسمية. هذه القصة (المتخيَّلة لكنها واقعية الاحتمال) تلخّص لماذا لم يعد نظام حماية البيانات الشخصية موضوعاً قانونياً بعيداً، بل أصبح جزءاً من عملك اليومي.
من بين ١٬٥٥٦ متجرًا إلكترونيًّا سعوديًّا، ٩٣٥ (٦٠٪) تشغّل أدوات تتبّع دون أيّ شريط موافقة، و١٬٠٦٥ (٦٨٪) تبدأ التتبّع قبل أن يختار الزائر. [المصدر: أرقام٣٦٠]
ما هو نظام حماية البيانات الشخصية السعودي؟
صدر نظام حماية البيانات الشخصية (PDPL) بمرسوم ملكي، وعُدِّل عام 2023، ودخل حيز التنفيذ في 14 سبتمبر 2023، مع مهلة تصحيح أوضاع لمدة سنة انتهت في 14 سبتمبر 2024. والجهة المختصة بالإشراف عليه هي الهيئة السعودية للبيانات والذكاء الاصطناعي (سدايا). ويطبَّق النظام على كل جهة تعالج بيانات أفراد داخل المملكة، حتى لو كانت الجهة نفسها خارجها.
المفاهيم التي يجب أن تعرفها قبل البدء
- البيانات الشخصية: أي معلومة تحدد شخصاً أو تجعله قابلاً للتحديد: الاسم، ورقم الجوال، والبريد، وعنوان الشحن.
- البيانات الحساسة: مثل البيانات الصحية والبيومترية والدينية، وتتطلب حماية أشد.
- جهة التحكم: الجهة التي تحدد لماذا وكيف تُعالج البيانات، وهي المسؤولة الأولى عن الامتثال.
- صاحب البيانات: الفرد الذي تخصّه البيانات، وله حقوق واضحة.
حقوق الأفراد في نظام حماية البيانات الشخصية
يمنح النظام الفرد الحق في العلم بكيفية استخدام بياناته، والاطلاع عليها، وطلب تصحيحها أو إتلافها، والرجوع عن موافقته. وعندما يطلب عميل في جدة حذف بياناته من نظامك، يجب أن يكون لديك إجراء واضح للاستجابة وليس اجتهاداً من الموظف المناوب.
“إقرا أيضا عن:
الفرق بين إطار ساما ومتطلبات NCA: أيهما تلتزم به؟“
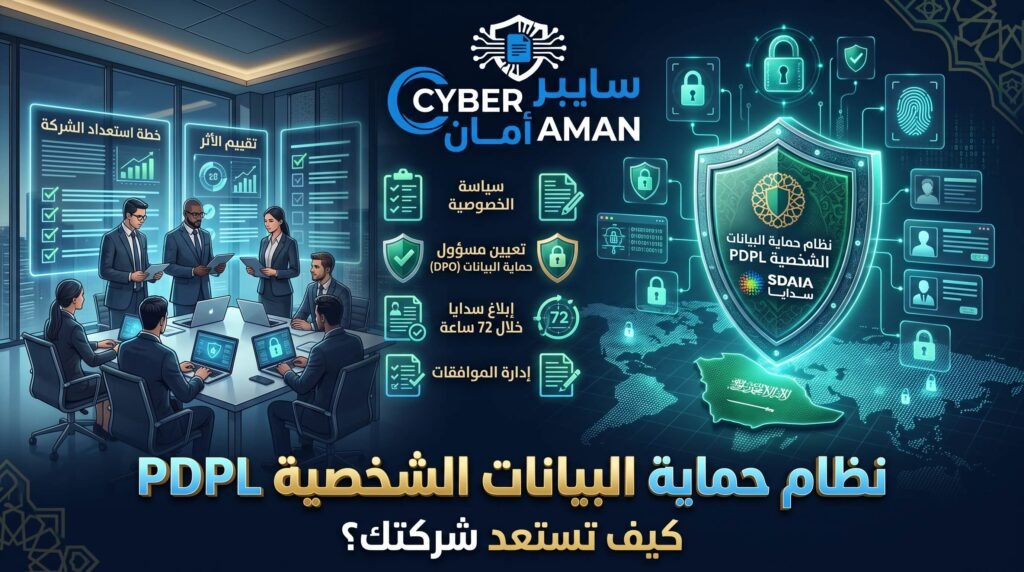
كيف تستعد شركتك لتطبيق نظام حماية البيانات الشخصية؟
- ارسم خريطة البيانات: ما البيانات التي تجمعها؟ ومن أين؟ وأين تُخزَّن؟ ومع من تُشارَك؟
- حدّد الأساس النظامي للمعالجة: هل لديك موافقة صريحة أو مصلحة مشروعة أو التزام نظامي؟
- حدّث سياسة الخصوصية: اكتبها بلغة بسيطة، وتأكد أنها تطابق ما تفعله فعلاً.
- أنشئ إجراءً لطلبات الأفراد: مَن يستلم الطلب؟ وخلال كم يوماً يُرَد عليه؟
- عيّن مسؤول حماية بيانات إذا انطبق عليك المعيار: مثل الجهات التي تعالج بيانات حساسة أو تراقب الأفراد على نطاق واسع.
- جهّز خطة للإبلاغ عن الحوادث: الإبلاغ عن التسرب لسدايا خلال 72 ساعة من العلم به حين يكون الإبلاغ مطلوباً.
- راجع عقود الموردين: أي مزود يعالج بيانات عملائك باسمك يجب أن يلتزم بالحماية نفسها.
أمثلة سعودية توضّح الفكرة
عيادة أسنان في الرياض: تحتفظ بصور أشعة وملفات مرضى وتستخدم تطبيق مراسلة شخصياً لإرسال النتائج. المشكلة أن البيانات صحية، أي حساسة، وأن التطبيق الشخصي لا يخضع لرقابة العيادة. الحل: نظام مواعيد آمن بصلاحيات محددة وإجراء رسمي لإرسال النتائج.
شركة عقارية في جدة: تجمع هويات العملاء وأرقام جوالاتهم ثم تمنح قائمتهم لوسيط تسويق. هنا لا بد من موافقة صريحة ومعرفة الغرض وعقد معالجة مع الوسيط.
الغرامات والعقوبات في نظام حماية البيانات الشخصية
تصل الغرامات الإدارية إلى 5 ملايين ريال عن المخالفات، وقد تتضاعف عند التكرار. أما إفشاء البيانات الحساسة أو نشرها بقصد الإضرار بصاحبها أو لتحقيق منفعة شخصية فقد تصل عقوبته إلى السجن سنتين وغرامة ثلاثة ملايين ريال. وقد بدأت اللجان المختصة بالفعل في إصدار قرارات بغرامات وإنذارات بحق جهات خالفت النظام، ومن أسباب القرارات المعلنة: التسويق المباشر دون موافقة صريحة، وعدم الإبلاغ عن التسرب في موعده، وعدم تعيين مسؤول حماية بيانات رغم انطباق المعيار.
أخطاء تقع فيها الشركات
- الاعتماد على موافقة ضمنية أو خانة مفعّلة مسبقاً.
- جمع بيانات أكثر من الحاجة «لربما نحتاجها لاحقاً».
- غياب سجل لأنشطة المعالجة.
- عدم اختبار خطة الاستجابة للتسرب قبل وقوعه.
“إقرا أيضا عن:
ضوابط الأمن السيبراني الأساسية ECC: الدليل الشامل للامتثال وتجنب المخالفات“
أسئلة شائعة عن نظام حماية البيانات الشخصية
هل ينطبق نظام حماية البيانات الشخصية على الشركات الصغيرة؟
نعم. النظام لا يستثني الشركات الصغيرة، فأي جهة تعالج بيانات أفراد تدخل في نطاقه، حتى لو كانت متجراً إلكترونياً صغيراً. وقد تختلف التفاصيل التنفيذية بحسب حجم المعالجة وحساسية البيانات.
هل أحتاج إلى موافقة العميل في كل مرة؟
الموافقة أحد الأسس النظامية للمعالجة، وليست الوحيدة. فقد تعتمد على التزام نظامي أو مصلحة مشروعة أو تنفيذ عقد. لكن في التسويق المباشر تحديداً تحتاج غالباً إلى موافقة صريحة موثقة.
هل يمكنني نقل البيانات خارج المملكة؟
يضع نظام حماية البيانات الشخصية ولائحته ضوابط لنقل البيانات خارج المملكة، منها ضمانات كافية لحمايتها. راجع هذه الشروط قبل اختيار أي مزود سحابي أو خدمة خارجية.
نصائح تجعل نظام حماية البيانات الشخصية جزءاً من ثقافة الشركة
- اجعل «الخصوصية بالتصميم» بنداً ثابتاً في كل مشروع جديد قبل بدء العمل.
- درّب فريق خدمة العملاء على التعامل مع طلبات الاطلاع والحذف.
- اختبر خطة الاستجابة لتسرب البيانات بتمرين محاكاة سنوي.
- احتفظ بسجل لأنشطة المعالجة، فهو أول ما سيُطلَب منك عند أي مراجعة.
مثال عملي: تطبيق توصيل في الرياض
تطبيق توصيل يجمع موقع العميل ورقم جواله وسجل طلباته. لكي يتوافق مع نظام حماية البيانات الشخصية يحتاج إلى أربعة أمور بسيطة: إشعار خصوصية واضح يشرح سبب جمع الموقع، وإيقاف تتبع الموقع بعد انتهاء التوصيل، وتحديد مدة لحفظ سجل الطلبات، وإجراء لحذف الحساب بطلب العميل. كثير من الفرق تظن أن نظام حماية البيانات الشخصية يعني مشروعاً ضخماً، بينما تبدأ الخطوات الأولى بقرارات تصميم صغيرة كهذه.
ومن المفيد أن تجعل مسؤولية الامتثال لـنظام حماية البيانات الشخصية مشتركة بين التقنية والقانون والتسويق، لأن كل إدارة منها تتعامل مع البيانات بطريقتها. وعندما يفهم كل فريق دوره، يصبح نظام حماية البيانات الشخصية جزءاً من العمل اليومي لا عبئاً إضافياً في آخر الشهر.
الخلاصة
الامتثال لـنظام حماية البيانات الشخصية يبدأ بخريطة بيانات واضحة، ويمرّ بالموافقات والسياسات والإجراءات، وينتهي بثقافة داخلية تحترم خصوصية العميل. والشركات التي تبدأ مبكراً تكسب ثقة العملاء قبل أن تتجنب الغرامات.
تحتاج إلى تقييم جاهزيتك أو بناء برنامج حماية بيانات متكامل؟ خبراء سايبر أمان جاهزون لمساعدتك بخطة واضحة وخطوات عملية. تواصل معنا الآن وابدأ طريقك نحو الامتثال.