في كل شركة سعودية كبيرة جدول بيانات مخفي في مكان ما، يعرف الجميع أنه «الأصح» ولا أحد يعرف من يملكه. وحين تسأل سدايا أو أي عميل حكومي: «من المسؤول عن هذه البيانات وكيف تُصنَّف؟» يتحول الجدول الغامض إلى مشكلة حقيقية. هنا يأتي دور حوكمة البيانات التي تحوّل الفوضى إلى نظام.
ما هي حوكمة البيانات وما علاقة سدايا بها؟
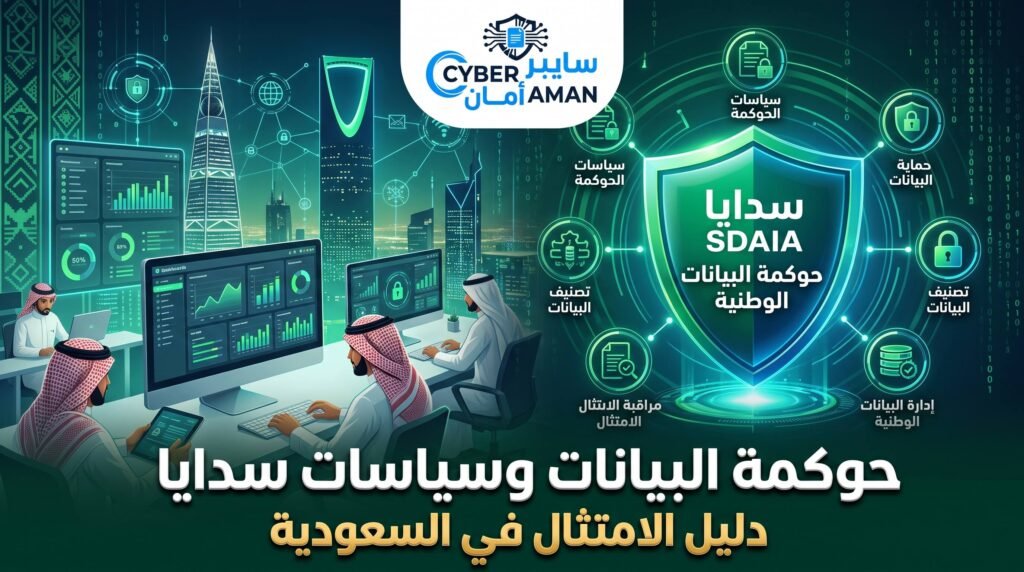
حوكمة البيانات هي مجموعة السياسات والأدوار والإجراءات التي تحدد من يملك البيانات، وكيف تُصنَّف وتُحمى وتُشارَك وتُستخدم. وفي المملكة، يتولى مكتب إدارة البيانات الوطنية (NDMO) التابع للهيئة السعودية للبيانات والذكاء الاصطناعي (سدايا) إصدار سياسات ومعايير إدارة البيانات الوطنية وحماية البيانات الشخصية، ومتابعة التزام الجهات بها.
أبرز ركائز سياسات سدايا لإدارة البيانات
- تصنيف البيانات: أربعة مستويات هي: سري للغاية، وسري، ومقيَّد، وعام. ولكل مستوى ضوابط حماية ومشاركة مختلفة.
- حماية البيانات الشخصية: سياسات تتكامل مع نظام حماية البيانات الشخصية.
- مشاركة البيانات: ضوابط لتبادل البيانات بين الجهات بما يخدم الكفاءة دون المساس بالخصوصية.
- البيانات المفتوحة وحرية المعلومات: سياسات للإتاحة والشفافية بما يخدم رؤية 2030.
وتغطي معايير إدارة البيانات الوطنية نحو 14 مجالاً، منها حوكمة البيانات، وجودة البيانات، والبيانات الوصفية، وعمليات البيانات، والتحليلات وذكاء الأعمال.
مثال سعودي: مجموعة تجزئة في الرياض
تملك مجموعة تجزئة سبعين فرعاً، وتحتفظ بأرقام جوالات وسجلات مشتريات للعملاء في ثلاثة أنظمة مختلفة. نتيجة غياب حوكمة البيانات: كل نظام يحمل نسخة مختلفة من العميل نفسه، وفريق التسويق يرسل عروضاً لعميل طلب إيقافها قبل شهرين. بعد تحديد مالك لكل مجموعة بيانات، وتصنيفها، وتوحيد مصدر العميل، انخفضت شكاوى العملاء وتحسنت دقة التقارير.
“إقرا أيضا عن:
نظام حماية البيانات الشخصية PDPL: كيف تستعد شركتك؟“
كيف تبني استراتيجية بيانات متوافقة مع سياسات سدايا؟
- حدّد الرؤية والأهداف: لماذا تحتاج بياناتك؟ لتسريع القرار؟ لتحسين الخدمة؟ لتقليل المخاطر؟
- شكّل لجنة لحوكمة البيانات: تضم الإدارة العليا والتقنية والقانونية والأعمال.
- عيّن مالكين ومشرفين للبيانات: لكل مجموعة بيانات مالك مسؤول عن قراراتها ومشرف يتولى جودتها.
- أنشئ فهرس البيانات: وثّق ما لديك: أين هي؟ ما مستوى تصنيفها؟ من يصل إليها؟
- صنّف بياناتك: وفق مستويات التصنيف الوطنية، وطبّق ضوابط حماية مناسبة لكل مستوى.
- ضع مؤشرات جودة: الاكتمال، والدقة، والحداثة، وقِس التقدم شهرياً.
- درّب الموظفين: فالسياسة الجيدة التي لا يفهمها أحد لا تغيّر شيئاً.
الذكاء الاصطناعي والبيانات: العلاقة التي لا تنفصل
أي مشروع ذكاء اصطناعي في مؤسستك يعتمد على جودة البيانات وتصنيفها. نموذج يتدرب على بيانات ناقصة أو غير مصرّح باستخدامها سينتج قرارات مشكوكاً فيها وقد يعرّضك للمساءلة. لذلك فإن حوكمة البيانات هي الأساس الذي يجعل مشروعات الذكاء الاصطناعي آمنة وموثوقة.
أخطاء تُضعف برامج حوكمة البيانات
- جعل المشروع «مشروع تقنية» فقط، دون مشاركة الأعمال والقانون.
- كتابة سياسات مفصلة قبل معرفة البيانات الموجودة فعلاً.
- غياب مالك واضح لكل مجموعة بيانات.
- تجاهل البيانات غير المهيكلة مثل الملفات والبريد والتسجيلات.
مؤشرات تقيس نجاح حوكمة البيانات في مؤسستك
لا يكفي أن تقول إن حوكمة البيانات تعمل، بل يجب أن تثبت ذلك بأرقام. اختر مؤشرات قليلة وواضحة:
- نسبة مجموعات البيانات التي لها مالك معروف.
- نسبة البيانات المصنَّفة وفق مستويات التصنيف الوطنية.
- عدد حوادث جودة البيانات المسجلة والمغلقة شهرياً.
- متوسط الوقت اللازم للإجابة عن طلب بيانات من إدارة أخرى.
أسئلة شائعة عن حوكمة البيانات وسدايا
هل حوكمة البيانات إلزامية على الشركات الخاصة؟
سياسات إدارة البيانات الوطنية موجهة أساساً للجهات الحكومية، لكن الشركات الخاصة التي تتعامل معها أو تعالج بيانات شخصية تتأثر بها عملياً. ثم إن تطبيق حوكمة البيانات ميزة تنافسية حتى لو لم تكن إلزامية عليك.
من أين أبدأ إذا كانت بياناتنا مبعثرة؟
ابدأ بأهم ثلاث مجموعات بيانات: بيانات العملاء، والبيانات المالية، وبيانات الموظفين. حدّد مالكاً لكل منها، وصنّفها، ثم ابنِ فهرساً بسيطاً. هذا يكفي لتبدأ حوكمة البيانات بأثر ملموس خلال أسابيع.
هل تحتاج الشركة إلى أداة متخصصة؟
ليس في البداية. جدول منظم وإجراءات واضحة أفضل من أداة باهظة بلا ثقافة تدعمها. وعندما يتسع النطاق، يمكن اختيار أداة لفهرسة البيانات وتتبع جودتها.
“إقرا أيضا عن:
الفرق بين إطار ساما ومتطلبات NCA: أيهما تلتزم به؟“
مثال على تصنيف البيانات في مستشفى بجدة
يضم المستشفى أنواعاً مختلفة من البيانات: ملفات المرضى الطبية، وبيانات الموظفين، وجداول المناوبات، وإعلانات الحملات الصحية للجمهور. إذا وُضعت كلها في مستوى واحد من الحماية فإما أن تُترك الملفات الطبية بحماية ضعيفة، وإما أن تُخنق الإعلانات العامة بقيود لا حاجة لها. التصنيف يحل المشكلة: الملفات الطبية في مستوى مقيَّد بصلاحيات صارمة وتشفير ومراقبة، وجداول المناوبات في مستوى داخلي، والإعلانات في المستوى العام. هكذا تتركز الجهود حيث الخطر.
دور القيادة والثقافة
أقوى برامج الحوكمة تبدأ من أعلى. عندما يسأل المدير التنفيذي في كل اجتماع عن جودة البيانات ومن يملكها، يدرك الجميع أن الموضوع جاد. وعندما يتحول الالتزام بالسياسات إلى جزء من تقييم الأداء، تتغير الثقافة خلال أشهر قليلة بدل سنوات.
وهناك نقطة أخيرة تستحق الانتباه: توثيق القرارات. حين تقرر الجهة مشاركة مجموعة بيانات مع جهة أخرى، أو تغيير مستوى تصنيفها، دوّن السبب والتاريخ ومن وافق. هذا السجل البسيط يحميك عند أي مساءلة، ويجعل الموظفين الجدد يفهمون لماذا تُدار الأمور بهذه الطريقة، ويقلل الاعتماد على ذاكرة أشخاص قد يغادرون الشركة في أي وقت.
الخلاصة
حوكمة البيانات ليست ترفاً إدارياً، فهي المسار الذي يربط التزامك بسياسات سدايا بقيمة حقيقية: قرارات أسرع، ومخاطر أقل، وثقة أكبر. ابدأ صغيراً بمجموعة بيانات واحدة مهمة، ثم وسّع النطاق تدريجياً.
هل تحتاج إلى مساعدة في تقييم نضج بياناتك أو بناء استراتيجية حوكمة تتوافق مع متطلبات سدايا؟ فريق سايبر أمان يرافقك من التقييم إلى التطبيق. تواصل معنا الآن لنبدأ معاً.